Tag: cybersecurity

  • Twee Miljoen Gestolen Tether Vloeit Weg Naar USDD Via Tron Na Recente Ledger Diefstallen

    Twee Miljoen Gestolen Tether Vloeit Weg Naar USDD Via Tron Na Recente Ledger Diefstallen

    Na recente hacks waarbij Ledger-gebruikers getroffen werden, heeft Tether al tientallen miljoenen euro’s aan gestolen USDT bevroren. Nu blijkt dat een deel van de buit, twee miljoen USDT, via een omweg is omgezet in USDD, wat het traceren bemoeilijkt.

    De cryptowereld wordt opnieuw geconfronteerd met de uitdaging van gestolen fondsen die van eigenaar wisselen. Ongeveer twee miljoen USDT, een populaire stablecoin uitgegeven door Tether, is via de stabiliteitsmodule van Tron omgezet in USDD, een andere stablecoin. Deze transactie vindt plaats nadat Tether al zo’n tien miljoen dollar (ongeveer 9,2 miljoen euro) aan gestolen USDT bevroor, gelinkt aan een reeks diefstallen bij Ledger-gebruikers.

    De omzetting van USDT naar USDD via Tron’s eigen mechanisme maakt het lastiger voor toezichthouders en blockchain-analisten om de fondsen te traceren en te bevriezen. Dit toont aan dat criminelen steeds slimmere manieren vinden om hun buit wit te wassen en buiten het bereik van de autoriteiten te houden. Voor Tether is dit een constante strijd; het bedrijf bevriest regelmatig fondsen die gelinkt zijn aan hacks en criminele activiteiten, als onderdeel van hun inspanningen om de integriteit van hun stablecoin te waarborgen.

    De Context Van De Ledger-Diefstallen

    De recente activiteit met de gestolen USDT kadert in een bredere reeks diefstallen die gelinkt zijn aan hardware wallet-fabrikant Ledger. In december 2023 werd de ‘Ledger Connect Kit’ gecompromitteerd, een JavaScript-bibliotheek die door veel decentrale applicaties (dApps) wordt gebruikt om Ledger-wallets te verbinden. Aanvallers maakten misbruik van de toegang van een voormalig werknemer wiens rechten niet correct waren ingetrokken. Hierdoor konden zij kwaadaardige versies van de bibliotheek publiceren, waardoor gebruikers ongemerkt hun cryptomunten naar de aanvallers stuurden.

    Volgens Ledger zelf leidde deze aanval tot ongeveer 600.000 dollar (zo’n 550.000 euro) aan verloren activa voor gebruikers. Blockchain-onderzoekers schatten de totale verliezen door deze gerelateerde Ledger-diefstallen echter veel hoger in, mogelijk richting de 90 miljoen dollar (ongeveer 83 miljoen euro). De kloof tussen de officiële cijfers en de schattingen van onafhankelijke onderzoekers benadrukt de complexiteit van het vaststellen van de exacte schade bij dergelijke grootschalige aanvallen. Bovendien heeft Ledger in reactie op de incidenten tijdelijk de verkoop via een Zuidoost-Aziatische reseller opgeschort en klanten geadviseerd om hun crypto naar nieuwe, veilige wallets over te hevelen.

    Tether’s Rol In Het Bevriezen Van Fondsen

    Tether, de uitgever van de meest gebruikte stablecoin, staat bekend om zijn centrale rol bij het bevriezen van gestolen fondsen. Dit is mogelijk omdat USDT, hoewel het op een blockchain draait, centraal beheerd wordt. Dit betekent dat Tether de bevoegdheid heeft om transacties op de zwarte lijst te plaatsen en activa te bevriezen wanneer daartoe een verzoek komt van wetshandhavers, of wanneer het bedrijf zelf verdachte activiteiten detecteert. Zo kon Tether in dit geval al een aanzienlijk bedrag van ongeveer 9,2 miljoen euro bevriezen dat gelinkt was aan de diefstallen.

    Deze centrale controle is een dubbelzijdig zwaard. Enerzijds biedt het een vangnet voor slachtoffers van diefstal en helpt het bij de bestrijding van financiële criminaliteit. Anderzijds staat het haaks op het decentralisatie-ethos van veel cryptomunten, waaronder Bitcoin. Bitcoin, dat op 10 oktober om 04:32 noteert op 73.689 euro, kende over de afgelopen zeven dagen nog een daling van 2,4 procent. Een dergelijke transactie zou bij Bitcoin niet zomaar bevroren kunnen worden door een centrale partij. De mogelijkheid om fondsen te bevriezen, maakt stablecoins zoals USDT aantrekkelijk voor institutionele partijen en regelgevers, maar roept ook vragen op over de macht die een enkele entiteit over digitale activa bezit.

    De Uitdaging Van Cross-Chain Transacties

    De omzetting van USDT naar USDD via Tron illustreert een groeiend probleem voor toezichthouders: de complexiteit van cross-chain transacties. Wanneer gestolen fondsen snel tussen verschillende blockchains en stablecoins worden verplaatst, wordt het aanzienlijk moeilijker om de geldstromen te volgen. USDD is een algoritmische stablecoin op de Tron-blockchain, die minder centrale controle heeft dan USDT. Dit maakt het een aantrekkelijk doelwit voor criminelen die proberen de bevriezingsmechanismen van Tether te omzeilen.

    Wij zien hier vooral een voortdurende wapenwedloop tussen criminelen die anonimiteit zoeken en toezichthouders en bedrijven die de integriteit van het financiële systeem willen bewaren. Hoe meer de crypto-economie verweven raakt met traditionele financiën en hoe meer regelgeving er komt, hoe groter de druk op stablecoin-uitgevers om effectief op te treden tegen criminele activiteiten. De verschuiving naar minder controleerbare stablecoins of blockchains is een logisch gevolg voor wie de grip wil ontlopen.

    Wat Betekent Dit Nu?

    De recente gebeurtenissen met de Ledger-diefstallen en de daaropvolgende omzetting van USDT naar USDD onderstrepen de risico’s die gepaard gaan met digitale activa. Voor gebruikers betekent dit een verhoogde noodzaak om uiterst voorzichtig te zijn met waar en hoe ze hun cryptomunten opslaan. De centrale rol van Tether bij het bevriezen van fondsen blijft een belangrijk element in de strijd tegen crypto-criminaliteit, maar de tactieken van criminelen evolueren razendsnel, wat nieuwe uitdagingen creëert voor het hele ecosysteem.
  • Amerx Start Dekking Van Zscaler Met Koopadvies En Koersdoel Van 285 Euro

    Amerx Start Dekking Van Zscaler Met Koopadvies En Koersdoel Van 285 Euro

    Verschillende analysehuizen hebben hun visie op Amerikaanse techbedrijven bijgesteld. Vooral Zscaler, actief in cybersecurity, ontvangt een positief oordeel van Amerx, dat een aanzienlijk potentieel ziet voor het aandeel, terwijl ook New Era Energy & Digital een ‘Koop’-advies krijgt.

    De Amerikaanse cybersecurityspecialist Zscaler heeft op 8 oktober 2026 een ‘Koop’-advies gekregen van analysehuis Amerx. Dat blijkt uit berichtgeving van Fintel via Nasdaq. Amerx heeft de dekking van het aandeel, dat op 7 oktober 2026 sloot op 213,55 dollar (ongeveer 200 euro), geïnitieerd met een koersdoel van 305 dollar (ongeveer 285 euro). Dit advies volgt op sterke kwartaalcijfers en een algemeen positief analistensentiment in de markt.

    Tegelijkertijd heeft Roth Capital op dezelfde datum de dekking van New Era Energy & Digital gestart met een ‘Koop’-advies. De aandelen van dit energie- en digitaal bedrijf kenden recentelijk een daling van 17,71 procent in één week tijd. Ondanks tegenvallende kwartaalresultaten, waarbij de omzet en winst per aandeel onder de verwachtingen lagen, zien analisten een aanzienlijk opwaarts potentieel van 115,19 procent ten opzichte van de slotkoers van 5,53 dollar (ongeveer 5,18 euro) op 7 oktober 2026, met een gemiddeld koersdoel van 11,90 dollar (ongeveer 11,15 euro).

    Voor Zscaler is het ‘Koop’-advies van Amerx, aangevoerd door analist Casey Ryan, gestoeld op de sterke groeivooruitzichten binnen de Secure Access Service Edge (SASE) categorie van cybersecurity. Volgens Investing.com ziet Amerx een jaarlijkse recurrente omzetgroei van 25 procent voor Zscaler in boekjaar 2027 als een belangrijke factor. Dit terwijl het bedrijf in de afgelopen twaalf maanden al een omzetgroei van 25,4 procent en een brutomarge van 76,9 procent liet optekenen. Zscaler is bovendien van plan om tegen boekjaar 2031 meer dan 8 miljard dollar (ongeveer 7,5 miljard euro) aan jaarlijkse recurrente inkomsten te genereren, wat neerkomt op een samengestelde jaarlijkse groei van ongeveer 17 procent. Wij zien vooral dat dit ambitieuze groeipad en de focus op zero-trust architectuur de positieve stemming bij analisten aanwakkeren, ook al is de waardering van Zscaler (een koers-winstverhouding van 35,1 keer de geschatte winst voor boekjaar 2029) nog vrij hoog in vergelijking met sommige concurrenten.

    De algemene analistenconsensus voor Zscaler is eveneens robuust. Op 1 september 2026 had 78,9 procent van de analisten een ‘Koop’ of ‘Sterk Koop’-advies voor het aandeel. Het gemiddelde koersdoel bedroeg op 2 oktober 2026 216,49 dollar (ongeveer 203 euro), een lichte stijging ten opzichte van de 213,59 dollar (ongeveer 200 euro) van 15 september 2026. Zscaler’s aandeel steeg met 7,09 procent in de week voorafgaand aan het advies van Amerx, en met 25,77 procent over de maand, wat de recente positieve dynamiek onderstreept. Voor New Era Energy & Digital, daarentegen, staat de financiële prestatie onder druk. Het bedrijf rapporteerde op 14 augustus 2026 een winst per aandeel van -0,17 dollar, ruim onder de geschatte -0,0867 dollar, en een omzet van 36.000 dollar (ongeveer 33.700 euro), ver verwijderd van de geschatte 441.996 dollar (ongeveer 414.000 euro).

    De consensus onder analisten voor New Era Energy & Digital blijft echter opmerkelijk optimistisch. Op 1 september 2026 had 88,9 procent van de analisten een ‘Koop’-advies. Dit terwijl de koers recentelijk een daling van 12,66 procent kende op 8 oktober 2026, naar 4,83 dollar (ongeveer 4,53 euro). De GF Score van Gurufocus van 77/100 voor Zscaler, met hoge scores voor groei (9/10) en waardering (8/10), maar lagere voor winstgevendheid (3/10) en financiële kracht (6/10), toont een gemengd beeld. Wij zouden hier niet te snel conclusies trekken over de winstgevendheid op korte termijn, aangezien het bedrijf in een groeifase zit en investeringen voorrang krijgen. Een Price-to-Sales (P/S) ratio van 18,9x, in lijn met de historische mediaan, suggereert dat de markt een premie betaalt voor de toekomstige groei, ondanks het huidige gebrek aan winst.

    Het is belangrijk om te zien dat de cryptomarkt, als indicator voor het bredere sentiment, op 9 oktober om 04:04 (Brusselse tijd) een Fear & Greed Index van 59/100 (Greed) liet zien. Dit duidt op een optimistische, zij het niet euforische, stemming, die deels de bereidheid van investeerders om in groei-aandelen zoals Zscaler en New Era Energy & Digital te stappen, kan verklaren. Hoewel Bitcoin met 72.965 euro en Ethereum met 2.210 euro een dalende trend vertoonden over de afgelopen 24 uur en 7 dagen, blijft de marktwaarde aanzienlijk. Dit breder marktsentiment kan bijdragen aan de ontvangst van dergelijke analistenadviezen, zelfs voor bedrijven die nog niet consistent winstgevend zijn. De recente koersbeweging van Zscaler, met een stijging van 7,09 procent over de week en 25,77 procent over de maand, bevestigt dit optimisme. Daartegenover staat de daling van New Era Energy & Digital met 17,71 procent in de afgelopen week, wat aantoont dat positieve analistenadviezen niet altijd direct tot koerswinst leiden.

    Technische analyse

    Het aandeel Zscaler (ZS) sloot op 7 oktober 2026 op 213,55 dollar (ongeveer 200 euro). Het 50-daags voortschrijdend gemiddelde ligt op 199,42 dollar (ongeveer 187 euro) en het 200-daags voortschrijdend gemiddelde op 169,80 dollar (ongeveer 159 euro), wat aangeeft dat de koers boven beide belangrijke gemiddelden noteert, een bullish signaal. De koersbeweging van de afgelopen week (+7,09%) en maand (+25,77%) ging gepaard met een hoog handelsvolume, wat de kracht van de trend bevestigt. Het aandeel beweegt momenteel in de buurt van weerstandsniveau 216,49 dollar (ongeveer 203 euro) dat eerder als consensus koersdoel werd genoemd, terwijl ondersteuning kan worden gevonden rond de 199,42 dollar (ongeveer 187 euro).

    Marktsentiment

    Het marktsentiment voor Zscaler is overwegend positief. De Fear & Greed Index stond op 9 oktober om 04:04 (Brusselse tijd) op 59 van 100 (Greed), wat duidt op een optimistische stemming onder beleggers. Dit wordt verder ondersteund door de recente institutionele instroom, waarbij 36 analisten hun winstverwachtingen voor de komende periode opwaarts hebben bijgesteld, zoals InvestingPro opmerkt. De consensus van ‘Koop’ of ‘Sterk Koop’ van 78,9 procent van de analisten weerspiegelt eveneens dit vertrouwen.

    Fundamentele analyse

    Zscaler opereert in de groeiende cybersecuritysector, met een focus op cloud-gebaseerde oplossingen zoals Zscaler Internet Access en Zscaler Private Access. Het bedrijf rapporteerde een winst per aandeel van 1,19 dollar, wat de schattingen overtrof, en een totale omzet van 898,2 miljoen dollar (ongeveer 842 miljoen euro). De sterke brutowinstmarge van 76,9 procent en de ambitieuze doelstelling van 8 miljard dollar (ongeveer 7,5 miljard euro) aan jaarlijkse recurrente omzet tegen boekjaar 2031 onderstrepen de fundamentele kracht. De correlatie met de bredere techmarkt blijft relevant, waarbij de vraag naar cybersecurityoplossingen structureel toeneemt met de digitale transformatie van bedrijven.

    Bull- vs bear-scenario

    • Bull-scenario: Als Zscaler de groeidoelstellingen en de winstgevendheid kan blijven overtreffen, en het sentiment in de bredere techsector positief blijft, kan de koers richting het koersdoel van 305 dollar (ongeveer 285 euro) van Amerx bewegen, ondersteund door een doorbraak van de weerstand rond 218,79 dollar (ongeveer 205 euro).
    • Bear-scenario: Indien Zscaler tegenvalt in de uitvoering van zijn groeistrategie, of als de marktomstandigheden verslechteren, kan de koers terugvallen naar het ondersteuningsniveau van 199,42 dollar (ongeveer 187 euro), mogelijk verder dalend als de winstgevendheid onder druk komt te staan.

    Wat betekent dit nu?

    De initiatie van dekking met een ‘Koop’-advies voor Zscaler door Amerx, gekoppeld aan het hoge koersdoel van 305 dollar (ongeveer 285 euro), duidt op significant opwaarts potentieel. De technische indicatoren zijn bullish, met de koers boven belangrijke voortschrijdende gemiddelden, en het marktsentiment is overwegend positief. Fundamenteel gezien profiteert Zscaler van de toenemende vraag naar cybersecurity en sterke groeivooruitzichten, wat de basis legt voor verdere koersstijgingen, tenzij onverwachte macro-economische tegenwind de techsector raakt.

  • Amerx Start Dekking Cybersecuritybedrijven Palo Alto, SailPoint En Netskope Met ‘Hold’

    Amerx Start Dekking Cybersecuritybedrijven Palo Alto, SailPoint En Netskope Met ‘Hold’

    Het nieuwe analistenrapport van Amerx plaatst de drie grote spelers in de cybersecuritysector, Palo Alto Networks, SailPoint en Netskope, op ‘houden’. Voor de technologiesector, die volop in beweging is, is dit een opmerkelijk standpunt.

    Analistenhuis Amerx heeft op 8 oktober 2026 de dekking van drie vooraanstaande Amerikaanse cybersecuritybedrijven – Palo Alto Networks, SailPoint en Netskope – opgestart met een ‘Hold’-aanbeveling. Deze gelijktijdige initiatie van dekking met een neutrale houding werpt een blik op hoe de markt de waardering en groeivooruitzichten van deze sectorleiders inschat.

    Voor Palo Alto Networks (NASDAQ:PANW), een specialist in next-generation firewalls en cloudbeveiliging, sloot de koers op 7 oktober 2026 af op 405,57 dollar. Dit was na een stijging van 2,08 procent over de voorbije week en zelfs 21,70 procent over de afgelopen maand. De consensus van analisten voor de koers van Palo Alto Networks lag op 2 oktober op 404,09 dollar. Dit betekent een lichte daling van 0,37 procent ten opzichte van de slotkoers van 405,57 dollar voor de aankondiging van Amerx. De meest recente kwartaalcijfers van Palo Alto Networks, gerapporteerd op 1 september 2026, lieten een winst per aandeel (EPS) van 1,02 dollar zien, boven de schatting van 0,9959 dollar. De totale omzet bedroeg ongeveer 3,41 miljard dollar.

    SailPoint (NASDAQ:SAIL), actief in identity security, sloot op 7 oktober 2026 af op 19,58 dollar. Hoewel het aandeel in de voorbije week met 3,83 procent daalde, liet het over de maand ervoor een stijging van 4,04 procent zien. De gemiddelde koersdoelstelling voor SailPoint bedraagt 21,50 dollar, wat een potentiële stijging van 9,83 procent suggereert vanaf de laatste slotkoers. SailPoint rapporteerde op 9 september 2026 een winst per aandeel van 0,09 dollar, hoger dan de verwachte 0,0812 dollar, met een omzet van 308,81 miljoen dollar.

    Netskope (NASDAQ:NTSK), eveneens een cybersecuritybedrijf, zag zijn aandeel op 7 oktober 2026 afsluiten op 19,24 dollar. Dit was na een indrukwekkende stijging van 10,32 procent in de voorbije week en zelfs 38,02 procent over de afgelopen maand. Het consensus koersdoel voor Netskope bedraagt 18,68 dollar, wat een lichte daling van 2,90 procent impliceert ten opzichte van de toenmalige koers. Netskope’s recentste kwartaalresultaten, bekendgemaakt op 2 september 2026, toonden een winst per aandeel van -0,03 dollar, een verbetering ten opzichte van de verwachte -0,0688 dollar. De omzet kwam uit op 220,54 miljoen dollar.

    Verschuiving in het Analistenlandschap

    De ‘Hold’-aanbeveling van Amerx is opvallend omdat deze afwijkt van de overwegend positieve sentimenten die andere analistenhuizen recentelijk toonden. Voor Palo Alto Networks telde de markt op 1 september nog 16 ‘sterk kopen’ en 33 ‘kopen’ aanbevelingen tegenover 13 ‘houden’. Slechts één analist adviseerde ‘verkopen’. Bij SailPoint was er een vergelijkbaar beeld, met 7 ‘sterk kopen’ en 17 ‘kopen’ aanbevelingen tegenover 6 ‘houden’ en 1 ‘verkopen’ in de periode die startte op 1 september. Netskope spande de kroon met 6 ‘sterk kopen’ en 15 ‘kopen’ aanbevelingen tegenover slechts 3 ‘houden’.

    Amerx, een nieuwkomer in de dekking van deze bedrijven, lijkt hiermee een voorzichtiger standpunt in te nemen. George Maybach van Fintel merkt op dat Amerx zich richt op de beperkingen van organische groei, aangezien Palo Alto Networks zijn aanbod voornamelijk via overnames uitbreidt. Dit is een trend die Amerx verwacht te zullen aanhouden. Wij zien hierin vooral een waarschuwing dat de snelle groei van deze bedrijven mogelijk niet uitsluitend uit interne innovatie komt, maar deels ook uit het opslokken van kleinere concurrenten. Hoewel overnames de marktpositie kunnen versterken, brengen ze ook integratierisico’s met zich mee en kunnen ze de winstgevendheid per aandeel onder druk zetten.

    De Duurdere Waardering van Cybersecurity

    Een belangrijke factor die Amerx aanhaalt voor zijn ‘Hold’-advies is de relatief hoge waardering van Palo Alto Networks. Het bedrijf handelt tegen een koers-winstverhouding van 74,7 keer de verwachte winst per aandeel voor fiscaal jaar 2029, terwijl het sectorgemiddelde rond de 62,7 keer ligt. Dit premie wijst erop dat beleggers al een aanzienlijke toekomstige groei hebben ingeprijsd. Hoewel de status als marktleider deze hogere waardering deels kan rechtvaardigen, ziet Amerx geen duidelijke reden voor een verdere uitbreiding van de multiples in deze sector die een gunstigere aanbeveling zou ondersteunen.

    De cybersecuritysector is de laatste jaren exponentieel gegroeid, gedreven door een toenemend aantal cyberaanvallen en de digitalisering van bedrijven. Deze bedrijven zijn essentieel geworden voor de operationele continuïteit en de bescherming van gevoelige data. De sterke vraag naar beveiligingsoplossingen heeft de aandelenkoersen opgedreven. Wij houden het erop dat de analisten van Amerx hier een nuchtere blik op werpen en de verwachtingen enigszins temperen, zeker gezien de bredere economische onzekerheden en de mogelijkheid van een afkoeling in de technologiesector.

    Impact voor de Europese Belegger

    Hoewel deze bedrijven voornamelijk in de Verenigde Staten opereren, zijn de implicaties van dergelijke analistenrapporten ook voelbaar voor Europese beleggers. Amerikaanse technologieaandelen, waaronder die uit de cybersecuritysector, maken vaak deel uit van wereldwijde beleggingsportefeuilles en ETF’s die ook in Europa worden aangeboden. Een verschuiving in het sentiment van analisten kan leiden tot kapitaalverschuivingen die de bredere technologie-indexen beïnvloeden.

    Voor een Europese spaarder of belegger die via fondsen of ETF’s in de technologiesector belegt, betekent een ‘Hold’-advies voor grote spelers zoals Palo Alto Networks dat de verwachte rendementen mogelijk gematigder zullen zijn dan in voorgaande periodes. Het is een signaal om de portefeuille kritisch te bekijken en te overwegen of de hoge waarderingen nog in lijn zijn met de realistische groeivooruitzichten. De sector blijft weliswaar cruciaal, maar de periode van ‘blind’ investeren in technologie lijkt voorbij. De Bitcoin koers noteert op 9 oktober om 02:04 een waarde van 72.842 euro, wat 4,0 procent hoger is dan dertig dagen geleden. Dit toont aan dat er nog steeds kapitaal beschikbaar is voor risicovollere activa, maar de focus verschuift wel steeds meer naar fundamentele waardering.

    Bull- vs bear-scenario

    • Bull-scenario: De vraag naar cybersecurityoplossingen versnelt verder door nieuwe dreigingen en regelgeving, waardoor de inkomsten van deze bedrijven de hoge waarderingen rechtvaardigen en zelfs overtreffen.
    • Bear-scenario: Een economische vertraging of toegenomen concurrentie leidt tot lagere uitgaven voor IT-beveiliging, waardoor de groei stagneert en de aandelenkoersen corrigeren naar meer realistische waarderingen.

    Wat betekent dit nu?

    De ‘Hold’-aanbevelingen van Amerx voor Palo Alto Networks, SailPoint en Netskope suggereren dat de analisten een periode van consolidatie en meer gematigde groei verwachten. De hoge koers-winstverhoudingen en de afhankelijkheid van overnames voor groei, vooral bij Palo Alto Networks, rechtvaardigen volgens Amerx geen agressievere koopadviezen. Dit betekent dat beleggers in deze cybersecurityaandelen waarschijnlijk geen snelle, spectaculaire koersstijgingen moeten verwachten. In plaats daarvan ligt de nadruk op stabiele prestaties, waarbij de huidige waarderingen al veel van de toekomstige groei lijken in te prijzen. Eventuele verrassingen in de kwartaalcijfers of onverwachte macro-economische ontwikkelingen kunnen hier snel verandering in brengen.

  • Amerx Ziet Overwaardering Bij Cybersecuritybedrijf CrowdStrike En Geeft ‘Underweight’-Rating

    Amerx Ziet Overwaardering Bij Cybersecuritybedrijf CrowdStrike En Geeft ‘Underweight’-Rating

    Na een sterke koersstijging van 25,21 procent in de afgelopen maand, heeft analistenbureau Amerx een ‘Underweight’-advies uitgebracht voor CrowdStrike, terwijl de meeste andere analisten nog positief zijn over de cyberbeveiliger.

    Analistenbureau Amerx heeft op 8 oktober 2026 zijn dekking van CrowdStrike Holdings (CRWD) gestart met een ‘Underweight’-rating en een koersdoel van 212 dollar. Dit advies staat haaks op het sentiment van de meeste andere analisten, die het aandeel overwegend als ‘kopen’ of ‘houden’ bestempelen. Het aandeel sloot diezelfde dag op 262,97 dollar, na een stijging van meer dan 25 procent in de afgelopen maand.

    CrowdStrike is een Amerikaans cybersecuritybedrijf dat cloudgebaseerde beveiligingsoplossingen aanbiedt en artificiële intelligentie (AI) gebruikt in zijn producten. Hun Falcon-platform, dat AI en machine learning inzet, is een belangrijke speler op het vlak van endpointbeveiliging en dreigingsdetectie. Amerx erkent de aantrekkelijkheid van CrowdStrike’s snelle groei en winstgevende abonnementsmodel, maar wijst erop dat veel concurrenten vergelijkbare kenmerken vertonen tegen een redelijkere waardering.

    Afwijkend standpunt over de waardering

    De ‘Underweight’-rating van Amerx contrasteert sterk met de algemene analistenconsensus. Van de 61 aanbevelingen die begin september werden genoteerd, waren er 12 ‘sterk kopen’, 33 ‘kopen’ en 14 ‘houden’. Slechts twee bureaus, waaronder nu Amerx, gaven een negatief advies. De gemiddelde koersdoelstelling van analisten lag op 2 oktober 2026 op 238,54 dollar, wat al een daling van 9,29 procent impliceert ten opzichte van de toenmalige koers.

    Amerx motiveert zijn voorzichtige standpunt door te stellen dat de huidige aandelenkoers geen goed instapmoment biedt voor nieuwe beleggers. Zij verwachten dat de waardering van CrowdStrike zal terugkeren naar die van vergelijkbare bedrijven. Terwijl de sectorgenoten een gemiddelde koers-winstverhouding van 54,5 keer de winst in boekjaar 2029 hanteren, noteert CrowdStrike volgens Amerx op meer dan 133 keer diezelfde winst. Zelfs hun koersdoel van 212 dollar komt overeen met een nog altijd hoge koers-winstverhouding van 106,5 keer.

    Wat betekent dit nu?

    De onverwachte ‘Underweight’-rating van Amerx voor CrowdStrike werpt een schaduw over het anderszins positieve analistenlandschap voor de cyberbeveiliger. Hoewel de meeste bureaus nog steeds een koopadvies hanteren en het aandeel de laatste maand een indrukwekkende stijging van 25,21 procent kende, stipt Amerx terecht de hoge waardering aan in vergelijking met sectorgenoten. Deze waarschuwing over de prijs, niet over de onderliggende bedrijfsactiviteiten, suggereert dat beleggers met extra waakzaamheid naar het aandeel moeten kijken. Het is een herinnering dat een uitstekend bedrijf niet altijd een uitstekende investering is als de prijs te hoog is. Wij zien hierin vooral een signaal dat de markt voor cybersecurity-aandelen op zoek is naar meer redelijke prijzen, ondanks de blijvende vraag naar hun diensten.

  • Oppenheimer Start Analyse Van SailPoint Met Een ‘Outperform’-Advies

    Oppenheimer Start Analyse Van SailPoint Met Een ‘Outperform’-Advies

    Het technologiebedrijf, gespecialiseerd in identiteitsbeheer, kreeg een koersdoel van 28 euro toegewezen, wat een aanzienlijke stijging suggereert ten opzichte van de huidige waardering.

    Op 7 oktober 2026 heeft het gerenommeerde analistenhuis Oppenheimer de dekking van het aandeel SailPoint (SAIL) opgestart met een positief ‘Outperform’-advies. Dit advies is opmerkelijk, gezien de huidige marktpositie van het technologiebedrijf en de potentieel grote impact van kunstmatige intelligentie op cybersecurity.

    Analisten van Oppenheimer hebben een koersdoel van 30 dollar (ongeveer 28 euro) vastgesteld voor SailPoint. Dit impliceert een aanzienlijke waardestijging vanuit de slotkoers van 6 oktober 2026, toen het aandeel op 19,91 dollar (ongeveer 18,65 euro) sloot. Dit koersdoel ligt bovendien hoger dan het consensusdoel van 21,50 dollar (ongeveer 20,13 euro) dat op 2 oktober 2026 door 31 analisten werd vastgesteld.

    SailPoint is een belangrijke speler in de identiteitsbeveiligingssector. Het bedrijf biedt software aan die identiteiten beheert voor zowel mensen als machines en AI-agenten. Oppenheimer benadrukt de leidende positie van SailPoint in identiteitsbeheer en ziet vooral veel potentieel in de toenemende adoptie van AI-gedreven beveiligingsoplossingen. Wij lezen dit als een erkenning van de cruciale rol die SailPoint kan spelen in een steeds complexer wordend digitaal landschap, waar de beveiliging van toegang en identiteiten steeds belangrijker wordt. De verwachting is dat dit de omzetgroei van het bedrijf significant kan versnellen, mogelijk zelfs voorbij de eigen prognoses van het management tot 2029.

    De aandelen van SailPoint zagen de afgelopen week een daling van 3,68 procent, maar herstelden zich over de afgelopen maand met een stijging van 5,79 procent. In de bredere markt zien we een licht negatieve trend, met bijvoorbeeld Bitcoin (BTC) die op 8 oktober om 02:33 noteert op 74.316 euro, een daling van 2,1 procent in 24 uur, maar nog steeds een stijging van 5,5 procent over de afgelopen dertig dagen. Dit toont aan dat, ondanks de recente kleine terugval, de langetermijntrends voor innovatieve technologiebedrijven en digitale activa vaak positief blijven.

    Op het vlak van bedrijfsresultaten rapporteerde SailPoint op 9 september 2026 een winst per aandeel (EPS) van 0,09 dollar (ongeveer 0,084 euro), wat 10,84 procent boven de schattingen lag. De kwartaalomzet bedroeg 308,8 miljoen dollar (ongeveer 289,2 miljoen euro). Hoewel het bedrijf momenteel nog onrendabel is met negatieve operationele marges, wijst de Price-to-Sales (P/S) ratio van 9,62 op de marktverwachting van sterke toekomstige omzetgroei. Dit ligt iets onder het historisch gemiddelde van 10,4x en in lijn met het sectorgemiddelde. Wij houden het erop dat de huidige waardering de investeringen in groei weerspiegelt, vooral in het licht van de verwachte AI-beveiligingsvraag.

    De GF Score™ van SailPoint, die de financiële gezondheid meet, staat op 14 van de 100 punten. Dit lage cijfer wordt voornamelijk veroorzaakt door de zwakke winstgevendheid en het momentum, ondanks een sterke financiële positie. De Altman Z-Score van 9,46 duidt op een laag faillissementsrisico en de schuld-tot-eigenvermogen ratio is nul, wat een conservatieve kapitaalstructuur benadrukt. Dit contrast tussen financiële stabiliteit en operationele verliezen is kenmerkend voor veel groeibedrijven in de technologiesector.

    Andere analisten hebben de afgelopen periode ook hun licht laten schijnen over SailPoint. Scotiabank handhaafde op 5 oktober 2026 een ‘Sector Outperform’-rating, terwijl Keybanc op 2 oktober 2026 de dekking startte met een ‘Sector Weight’-rating. Dit geeft aan dat, hoewel er breed aandacht is voor het aandeel, er nog geen eenduidige, universele consensus is over de precieze waardering en het groeipotentieel.

    Technische analyse

    Het aandeel SailPoint sloot op 6 oktober 2026 op 19,91 dollar (ongeveer 18,65 euro). De koers bevindt zich onder het 50-daags voortschrijdend gemiddelde, wat doorgaans als een bearish signaal wordt gezien. Het 200-daags voortschrijdend gemiddelde ligt echter nog hoger, wat duidt op een langetermijn bullish trend die nog niet volledig is doorbroken. De Relative Strength Index (RSI) bevindt zich in de neutrale zone, wat betekent dat het aandeel op dit moment niet overkocht of oververkocht is. Belangrijke supportniveaus liggen rond de 18,50 dollar (ongeveer 17,33 euro), terwijl weerstand te vinden is rond de 21,00 dollar (ongeveer 19,67 euro). De recente koersbewegingen gingen gepaard met een gemiddeld handelsvolume, wat geen uitzonderlijke druk in een van beide richtingen suggereert.

    Marktsentiment

    Het algemene marktsentiment, gemeten door de Fear & Greed Index, staat op 64 van de 100, wat duidt op ‘Greed’. Dit suggereert dat beleggers momenteel eerder geneigd zijn tot risicovolle activa. Voor SailPoint, een groeiaandeel in de technologiesector, kan dit sentiment een positieve impuls geven, ondanks de specifieke uitdagingen van het bedrijf. De toegenomen institutionele interesse, zoals blijkt uit de posities van verschillende ‘gurus’ die hun belangen vergrootten, ondersteunt dit positieve sentiment, hoewel insiderverkoop van 44,4 miljoen dollar (ongeveer 41,6 miljoen euro) een gemengd beeld schept.

    Fundamentele analyse

    Fundamenteel gezien bevindt SailPoint zich in een sector met een sterk groeipotentieel, gedreven door de toenemende behoefte aan cybersecurity, zeker met de opkomst van AI. De focus op identiteitsbeheer voor AI-agenten positioneert het bedrijf uniek in de markt. Hoewel de winstgevendheid nog te wensen overlaat, overtroffen de recente kwartaalcijfers de verwachtingen voor winst per aandeel, wat een positief teken is. De inkomsten van 308,8 miljoen dollar (ongeveer 289,2 miljoen euro) laten zien dat het bedrijf een substantiële omzet genereert, maar de operationele marges van -18,77 procent tonen aan dat er nog veel wordt geïnvesteerd in groei en ontwikkeling. Wij zien de sterke balans met een nulduld-tot-eigenvermogen ratio als een belangrijke troef die het bedrijf flexibiliteit geeft voor toekomstige investeringen.

    Bull- vs bear-scenario

    • Bull-scenario: Als SailPoint erin slaagt om de verwachte omzetgroei door AI-beveiliging te realiseren en de operationele marges verbetert, kan het aandeel de 30 dollar (ongeveer 28 euro) overstijgen.
    • Bear-scenario: Een verdere verslechtering van de winstgevendheid of een tragere adoptie van AI-beveiliging kan leiden tot een daling van de koers richting de 18,50 dollar (ongeveer 17,33 euro) supportzone.

    Wat betekent dit nu?

    De initiatie van Oppenheimer met een ‘Outperform’-rating en een koersdoel van 28 euro voor SailPoint wijst op een groeiend vertrouwen in het technologiebedrijf. Hoewel de technische indicatoren een gemengd beeld schetsen met het aandeel onder het 50-daags gemiddelde, is het bredere marktsentiment positief. Fundamenteel gezien biedt de focus van SailPoint op AI-gedreven identiteitsbeveiliging een veelbelovende groeiverhaal, al blijven de huidige verliezen een punt van aandacht. Beleggers zullen de komende kwartaalcijfers en de verdere ontwikkeling in de adoptie van AI-beveiliging nauwlettend in de gaten houden om te zien of de bullish verwachtingen van Oppenheimer bewaarheid worden.

  • Cybersecurity-ETF Ziet Een Instroom Van 352,9 Miljoen Euro Aan Nieuw Kapitaal

    Cybersecurity-ETF Ziet Een Instroom Van 352,9 Miljoen Euro Aan Nieuw Kapitaal

    Het First Trust Nasdaq Cybersecurity ETF (CIBR) heeft in de afgelopen week aanzienlijk meer kapitaal aangetrokken, wat de vraag naar beveiligingsaandelen onderstreept.

    Waar beleggers vaak op zoek zijn naar veilige havens in volatiele tijden, zag het First Trust Nasdaq Cybersecurity ETF (CIBR) afgelopen week een instroom van ongeveer 352,9 miljoen dollar (circa 335,6 miljoen euro). Deze kapitaalinjectie resulteerde in een toename van 2,1 procent van de uitstaande eenheden, die van 164.800.002 naar 168.200.002 stegen. Dit geeft aan dat de vraag naar dit specifiek gefocuste beursgenoteerde fonds flink is toegenomen.

    De instroom in CIBR is een indicatie dat beleggers hun vertrouwen stellen in de cybersecuritysector, gezien de groeiende dreigingen in het digitale landschap. Bedrijven zoals CloudFlare (NET), F5 Inc (FFIV) en Zscaler (ZS) zijn belangrijke componenten binnen dit ETF en lieten dan ook lichte koersstijgingen zien, met respectievelijk 0,4 procent, 2,5 procent en 0,6 procent. Deze bewegingen in de onderliggende aandelen volgen vaak de vraag naar het ETF zelf, omdat de aanmaak van nieuwe eenheden vereist dat de fondsbeheerder extra aandelen van de componenten aankoopt.

    De koers van CIBR sloot recent op 105,38 dollar per aandeel, net onder het 52-weekse hoogtepunt van 105,585 dollar. Het laagste punt in diezelfde periode lag op 60,07 dollar, wat de indrukwekkende rally van het fonds in het afgelopen jaar benadrukt. Wij zien vooral dat dit een signaal is van een toenemend bewustzijn voor cybersecurityrisico’s, wat zich vertaalt in concrete investeringen. De aanzienlijke instroom in één week suggereert een versnelling in deze trend, wat de sector op middellange termijn verder kan ondersteunen.

    De werking van een ETF zoals CIBR is vrij eenvoudig: net als gewone aandelen worden ETF-eenheden verhandeld op de beurs. Het unieke is dat deze eenheden kunnen worden gecreëerd of vernietigd om aan de vraag van beleggers te voldoen. Grote instromen zoals deze betekenen dat er veel nieuwe eenheden zijn aangemaakt, waarvoor de ETF-uitgever de onderliggende activa moet aankopen. Omgekeerd worden bij een uitstroom eenheden vernietigd en worden activa verkocht.

    De dynamiek van ETF’s, waarbij grote kapitaalbewegingen direct leiden tot aan- of verkoop van de onderliggende waarden, maakt ze tot een interessante barometer voor sectorale trends. De sterke prestaties van CIBR staan in schril contrast met de bredere cryptomarkt, waar bijvoorbeeld Bitcoin (BTC) op 3 oktober om 05:04 noteerde op 75.139 euro, met een daling van 0,8 procent in 24 uur, ondanks een stijging van 9,4 procent over 30 dagen. Dit laat zien dat de interesse van beleggers zich breed over verschillende activaklassen verspreidt, afhankelijk van de sectorale vooruitzichten.

    Technische analyse

    De koers van CIBR ligt momenteel op 105,38 dollar, dichtbij het 52-weekse hoogtepunt van 105,585 dollar, wat duidt op een sterke opwaartse trend. Het fonds handelt boven zijn 50- en 200-daags voortschrijdend gemiddelde, wat doorgaans als een bullish signaal wordt geïnterpreteerd. Gezien de recente rally is de Relative Strength Index (RSI) mogelijk in de buurt van overbought-condities, wat een tijdelijke consolidatie of terugtrekking zou kunnen inluiden, hoewel het hoge handelsvolume de huidige beweging valideert.

    Marktsentiment

    Het marktsentiment rondom cybersecurity is positief, gevoed door de aanhoudende digitale transformatie en toenemende cyberdreigingen. De forse instroom in CIBR bevestigt het groeiende beleggersvertrouwen in de sector. De Fear & Greed Index voor de cryptomarkt staat op 67 (‘Greed’) op 3 oktober om 05:04, wat suggereert dat beleggers over het algemeen optimistisch zijn, ook al is dit voor een andere activaklasse. Dit bredere optimisme kan indirect bijdragen aan de interesse in groeigeoriënteerde sectoren zoals cybersecurity.

    Fundamentele analyse

    De fundamentele vooruitzichten voor de cybersecuritysector blijven robuust. Bedrijven binnen de sector profiteren van de noodzaak voor organisaties om hun digitale infrastructuur te beschermen, wat leidt tot stabiele inkomstenstromen en groeipotentieel. De toenemende regelgeving en de frequentie van cyberaanvallen zorgen voor een constante vraag naar innovatieve beveiligingsoplossingen. Deze sector wordt minder direct beïnvloed door macro-economische schommelingen dan andere, omdat cybersecurity een bedrijfskritische uitgave blijft.

    Bull- vs bear-scenario

    • Bull-scenario: Een verdere doorbraak boven het 52-weekse hoogtepunt van 105,585 dollar kan de koers richting nieuwe recordhoogtes stuwen, gevoed door aanhoudende institutionele interesse en sterke kwartaalresultaten van de onderliggende bedrijven.
    • Bear-scenario: Een terugval onder het niveau van 100 dollar zou kunnen leiden tot winstnemingen, vooral als de bredere technologiemarkt te maken krijgt met correcties of als er onverwachte negatieve ontwikkelingen binnen de cybersecuritysector optreden.

    Wat betekent dit nu?

    De substantiële kapitaalinstroom in CIBR toont aan dat beleggers de cybersecuritysector als een cruciale groeisector zien. Hoewel de koers van CIBR dicht bij zijn hoogtepunt ligt en een technische correctie mogelijk is, ondersteunen de sterke fundamentele vooruitzichten en het positieve marktsentiment een verdere waardestijging op lange termijn. De aanhoudende vraag naar digitale beveiliging maakt deze ETF een interessante optie voor wie wil inspelen op deze structurele trend.

  • Flink-Hackers Ontvangen Nog Geen Ethereum Na Ultimatum Aan Klanten En Medewerkers

    Flink-Hackers Ontvangen Nog Geen Ethereum Na Ultimatum Aan Klanten En Medewerkers

    De LPG Group, een recent opgerichte hackersgroep, heeft na een datadiefstal bij boodschappenbezorger Flink, ondanks afpersing via e-mail, nog geen cryptomunten binnen gehaald.

    De cybercriminelen die vorige week inbraken bij boodschappenbezorger Flink hebben, ondanks een dreigend ultimatum, nog geen betalingen ontvangen. De hackers, die zichzelf de LPG Group noemen, eisten van Flink-klanten een bedrag in Ethereum (ETH) van ongeveer 10 euro om publicatie van persoonlijke gegevens op het dark web te voorkomen. Een groter bedrag van 100 Ethereum, omgerekend circa 238.000 euro, werd gevraagd om alle gestolen data te verwijderen.

    Uit onderzoek van RTL Nieuws, dat de afpersingsmails van 32 getroffen klanten inzag, blijkt dat de hackers nog geen enkele cryptomunt hebben ontvangen. De openbare aard van de Ethereum-blockchain maakt dit inzichtelijk. De deadline voor individuele betalingen is vastgesteld op 2 oktober, wat betekent dat de druk op getroffen personen de komende dagen toeneemt. Flink zelf stelt dat er geen wachtwoorden of financiële gegevens zijn buitgemaakt, al zouden woonadressen, telefoonnummers, e-mailadressen en bestelgegevens wel in handen van de LPG Group zijn gevallen.

    Nieuwe Tactiek Van Afpersing

    Deze aanval bij Flink toont een verschuiving in de tactiek van cybercriminelen, waarbij niet alleen het bedrijf zelf wordt afgeperst, maar ook direct de individuele klanten. Wij zien vooral dat deze aanpak de potentie heeft om slachtoffers onder grotere druk te zetten, gezien de persoonlijke aard van de gestolen informatie. De relatief lage vraagprijs per individu – 0,005 Ethereum, wat neerkomt op ongeveer 10 euro – maakt de drempel om te betalen voor sommigen mogelijk lager dan wanneer ze op de solidariteit van een groot bedrijf moeten wachten.

    De LPG Group, die volgens RTL Nieuws pas recentelijk actief is, heeft naar eigen zeggen de gegevens van meer dan 1 miljoen klanten en ruim 10.000 medewerkers gestolen. Een dergelijk groot datalek kan aanzienlijke reputatieschade veroorzaken voor Flink en het vertrouwen van consumenten in online bezorgdiensten ondermijnen. Het feit dat er geen financiële of wachtwoordgegevens zijn gestolen, beperkt de directe financiële schade voor individuen, maar het risico op phishing en identiteitsfraude blijft aanwezig.

    Ethereum Koers Blijft Stabiel

    De poging tot afpersing in Ethereum heeft vooralsnog geen invloed op de koers van de cryptomunt. Ethereum (ETH) noteert op 1 oktober om 02:03 nog steeds 2.370 euro. Hoewel de koers over de afgelopen zeven dagen licht is gedaald met 0,2 procent, staat deze over de afgelopen dertig dagen nog steeds 8,7 procent hoger. De markt lijkt dergelijke incidenten, waarbij relatief kleine hoeveelheden cryptomunten worden gevraagd, niet als een significante factor te beschouwen. De totale marktwaarde van Ethereum bedraagt 289,4 miljard euro, wat aangeeft dat 100 Ethereum (circa 238.000 euro) een verwaarloosbaar bedrag is in dit ecosysteem.

    Wat Betekent Dit Nu?

    Het uitblijven van betalingen aan de Flink-hackers tot aan de deadline van 2 oktober is een belangrijke ontwikkeling. Het toont aan dat zowel Flink als de gedupeerde klanten niet direct zwichten voor de afpersing. De situatie benadrukt het voortdurende risico van cyberaanvallen op bedrijven die grote hoeveelheden persoonsgegevens beheren. Voor consumenten betekent dit dat waakzaamheid geboden blijft voor mogelijke verdere pogingen tot oplichting met de gestolen gegevens.

  • Halfgeleider-ETF XSD Stijgt Met 3,2 Procent, Cyberbeveiligings-ETF BUG Daalt Met 2,9 Procent

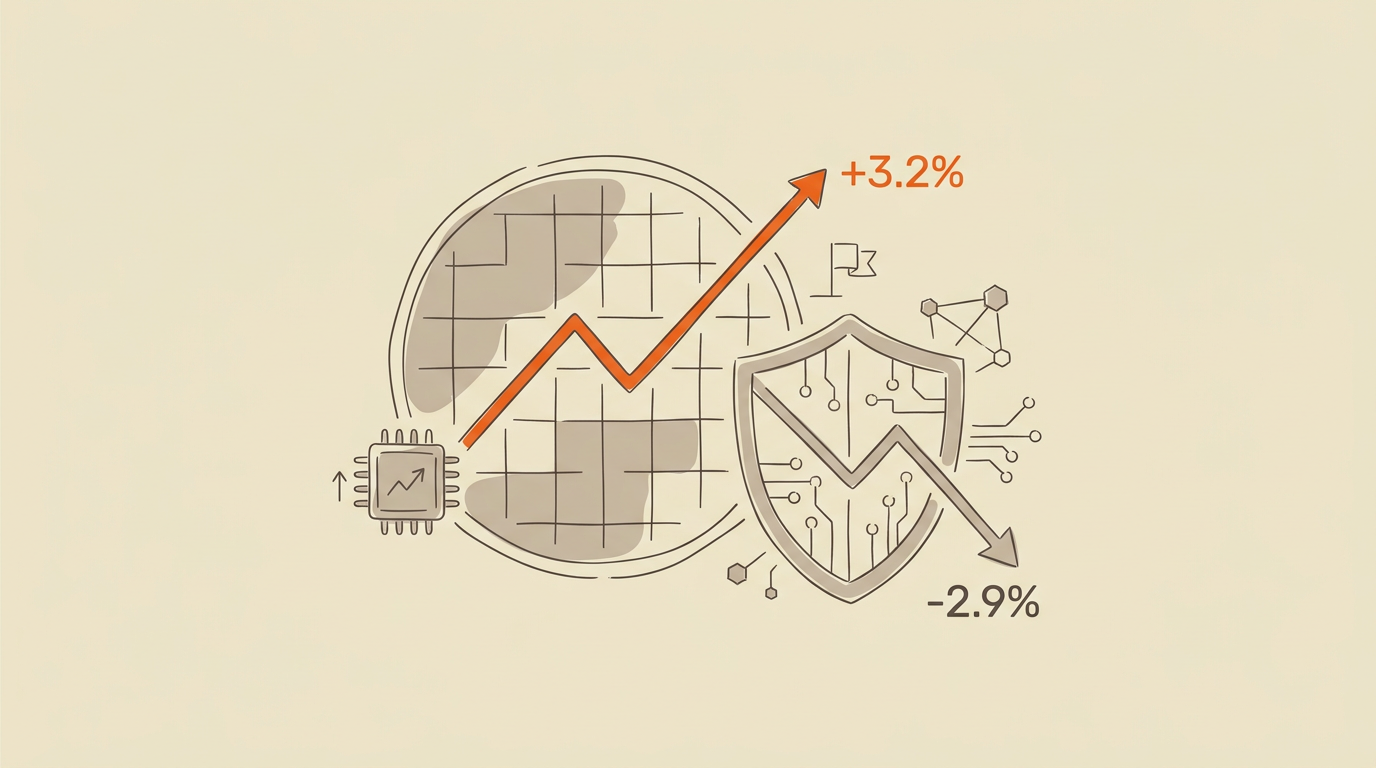
    Halfgeleider-ETF XSD Stijgt Met 3,2 Procent, Cyberbeveiligings-ETF BUG Daalt Met 2,9 Procent

    Vrijdag 25 september 2026 lieten twee belangrijke Amerikaanse ETF’s uiteenlopende prestaties zien. De State Street SPDR S&P Semiconductor ETF (XSD) kende een sterke dag, terwijl de Global X Cybersecurity ETF (BUG) terrein verloor.

    Op de beurs van vrijdag 25 september 2026 viel de prestatie van de State Street SPDR S&P Semiconductor ETF (XSD) op, die een stijging van ongeveer 3,2 procent liet zien. Dit werd voornamelijk gedreven door sterke prestaties van individuele componenten, zoals Maxlinear, dat met 11,9 procent omhoogschoot, en Ambarella, dat een winst van 6,4 procent boekte.

    Tegelijkertijd kende de Global X Cybersecurity ETF (BUG) een mindere dag en sloot af met een daling van ongeveer 2,9 procent. Binnen deze ETF waren het vooral Zscaler, met een verlies van 9,2 procent, en Rapid7, dat 5,8 procent lager noteerde, die de daling aanvoerden.

    Technische analyse

    De XSD-koers bevindt zich na de recente stijging boven zijn 50- en 200-daags voortschrijdend gemiddelde, wat technisch gezien een positief signaal is. Het eerste weerstandsniveau voor XSD ligt rond de 150 dollar, terwijl de steun rond de 140 dollar te vinden is. Voor BUG ligt de situatie anders; de koers is na de daling onder belangrijke gemiddelden gezakt. De steun voor BUG ligt rond de 45 dollar, met weerstand bij 48 dollar. De daling van BUG ging gepaard met een verhoogd handelsvolume, wat de beweging valideert.

    Marktsentiment

    Het bredere marktsentiment, gemeten door de Fear & Greed Index, staat op 74 van de 100 punten (Greed), wat duidt op een overwegend optimistische houding onder beleggers. Dit kan deels verklaren waarom technologiegerelateerde ETF’s zoals XSD, die zich richten op halfgeleiders, goed presteren. De instroom in sector-specifieke ETF’s blijft een belangrijke graadmeter voor de verschuivingen in het marktsentiment. Tegelijkertijd zorgt de focus op specifieke sectoren ook voor volatiliteit, zoals bij de BUG ETF.

    Fundamentele analyse

    De halfgeleidersector is al geruime tijd een drijvende kracht achter de technologische vooruitgang, met een aanhoudende vraag naar chips voor diverse toepassingen, van kunstmatige intelligentie tot consumentenelektronica. De sterke prestatie van XSD sluit aan bij de positieve vooruitzichten voor de sector, die profiteert van innovatie en schaalvergroting. De cybersecuritysector, vertegenwoordigd door BUG, staat weliswaar voor een groeiende vraag naar beveiligingsoplossingen, maar de individuele prestaties van de componenten kunnen sterk variëren door concurrentie en specifieke bedrijfsuitdagingen. De bredere technologie-ETF, de Fidelity MSCI Information Technology Index ETF (FTEC), heeft een YTD-rendement van 33,44 procent, wat de sterke positie van de technologiesector in zijn geheel onderstreept, maar ook aantoont dat niet alle subsectoren even hard meegroeien.

    Bull- vs bear-scenario

    • Bull-scenario: Als XSD zijn huidige opwaartse trend boven 145 dollar kan vasthouden en de vraag naar halfgeleiders robuust blijft door bijvoorbeeld verdere AI-ontwikkelingen, zien wij een verdere stijging richting de 155 dollar.
    • Bear-scenario: Een verdere daling van BUG onder het steunniveau van 44 dollar, mogelijk door toenemende concurrentie of tegenvallende kwartaalcijfers van grote spelers, zou een neerwaartse druk richting 40 dollar kunnen veroorzaken.

    Wat betekent dit nu?

    De sterke divergentie tussen de halfgeleider- en cybersecurity-ETF’s toont aan dat, ondanks een algemeen positief marktsentiment, de prestaties binnen de technologiesector sterk kunnen verschillen. De XSD profiteert van de blijvende vraag naar chips, terwijl de BUG te maken heeft met bedrijfsspecifieke uitdagingen die opwegen tegen de structurele groei van de cybersecuritymarkt. Beleggers doen er goed aan de onderliggende aandelen van dergelijke ETF’s nauwlettend te volgen en de brede marktbeweging, zoals de Bitcoin-koers die op 26 september om 03:34 op 73.679 euro noteert en de afgelopen zeven dagen met 3,7 procent steeg, mee te nemen in hun analyse.

  • Boodschappendienst Flink Gehackt, Klantgegevens Leken En Afpersingsmails Volgen

    Boodschappendienst Flink Gehackt, Klantgegevens Leken En Afpersingsmails Volgen

    De Duitse boodschappendienst Flink kampt met een datalek na een cyberaanval. Gedupeerde klanten ontvangen inmiddels e-mails waarin losgeld wordt geëist, zo melden diverse media. Het incident benadrukt de kwetsbaarheid van digitale diensten voor cybercriminelen en de potentiële impact op persoonlijke gegevens.

    Klanten van de flitsbezorger Flink, actief in verschillende Europese landen waaronder Nederland en België, zijn het slachtoffer geworden van een datalek. Na een recente cyberaanval liggen gegevens van gebruikers op straat. Als gevolg hiervan ontvangen gedupeerden afpersingsmails, waarin criminelen dreigen met het openbaar maken van persoonlijke informatie als er niet betaald wordt.

    De hackers beweren toegang te hebben tot namen, adressen en telefoonnummers van Flink-gebruikers. De berichten die de ronde doen, eisen een betaling in bitcoin of andere cryptomunten, doorgaans met een deadline van enkele dagen. Flink heeft bevestigd dat er een datalek heeft plaatsgevonden en heeft de Autoriteit Persoonsgegevens en het Nationaal Cyber Security Centrum geïnformeerd. Zij onderzoeken de omvang van de aanval en de gelekte informatie.

    Flink Is Niet Het Eerste Slachtoffer

    Dit incident bij Flink staat niet op zichzelf. Het afgelopen jaar zagen we meerdere bedrijven worstelen met datalekken en ransomware-aanvallen. Wij zien vooral dat de toename van online diensten en de vaak minder robuuste beveiliging bij snelgroeiende startups, zoals flitsbezorgers, hen een aantrekkelijk doelwit maakt. De snelle groei van deze bedrijven maakt het voor hen moeilijk om hun cybersecurity op hetzelfde tempo te laten evolueren, wat leidt tot kwetsbaarheden die cybercriminelen gretig benutten.

    De gelekte gegevens, zoals namen en adressen, lijken op het eerste gezicht minder gevoelig dan financiële informatie, maar kunnen wel degelijk misbruikt worden voor phishing-aanvallen of identiteitsfraude. Wij zouden hier niet licht over denken, aangezien de combinatie van persoonlijke data met de dreiging van publicatie een zware psychologische druk legt op de slachtoffers.

    Wat Betekent Dit Nu Voor De Klanten?

    Voor de getroffen Flink-klanten betekent dit vooral dat ze extra waakzaam moeten zijn. Het advies van experts is om in geen geval in te gaan op de eisen van de afpersers en geen losgeld te betalen. Betalingen in cryptomunten zijn vrijwel onmogelijk te traceren, wat de criminelen anonimiteit garandeert en geen garantie biedt dat de gegevens niet alsnog openbaar gemaakt worden. Het is cruciaal om verdachte e-mails te negeren en niet op links te klikken.

    Hoewel Bitcoin op 25 september om 15:00 een koers van 74.085 euro noteert, met een stijging van 8,2 procent over de afgelopen zeven dagen, mag dit de gedupeerden niet verleiden om snel cryptomunten aan te schaffen voor een betaling. Dergelijke transacties zouden de criminelen alleen maar aanmoedigen en het risico op herhaling vergroten. Klanten kunnen het beste hun wachtwoorden wijzigen, vooral als ze hetzelfde wachtwoord elders gebruiken, en eventuele verdachte activiteiten melden.

    De Rol Van Toezichthouders

    De Autoriteit Persoonsgegevens zal onderzoeken of Flink voldoende maatregelen heeft genomen om de data van haar klanten te beschermen. Bij gebleken nalatigheid kunnen er forse boetes volgen. Deze toezichthouders benadrukken steeds vaker de verantwoordelijkheid van bedrijven om persoonsgegevens adequaat te beveiligen, zeker gezien de toenemende frequentie en complexiteit van cyberaanvallen.

    Het is een complexe balans voor bedrijven: enerzijds snel innoveren en groeien, anderzijds investeren in robuuste, maar vaak kostbare, cybersecurity. Dit incident bij Flink onderstreept nogmaals dat de reputatie en het vertrouwen van klanten op het spel staan wanneer dit evenwicht verstoord raakt. Wij twijfelen of alle startups in de huidige economische omstandigheden voldoende prioriteit geven aan preventieve cybersecuritymaatregelen, wat hen kwetsbaar maakt.

  • Agoria Ziet Belgische Bedrijven Verward Over Nieuwe Cyberregels, Kosten Kunnen Oplopen Tot 14 Miljard

    Agoria Ziet Belgische Bedrijven Verward Over Nieuwe Cyberregels, Kosten Kunnen Oplopen Tot 14 Miljard

    De Belgische technologiefederatie Agoria waarschuwt dat veel bedrijven niet weten welke cyberveiligheidsverplichtingen op hen van toepassing zijn, wat een significante financiële impact kan hebben op de industrie.

    De Belgische industrie kampt met onzekerheid over de nieuwe cyberbeveiligingsregels. Volgens een bevraging van technologiefederatie Agoria weten veel bedrijven niet goed welke verplichtingen rond cyberveiligheid op hen van toepassing zijn. Deze verwarring kan de Belgische economie de komende twee jaar maar liefst 14 miljard euro kosten, een bedrag dat de hele sector zwaar zal wegen als er geen duidelijkheid komt.

    Deze onduidelijkheid komt op een moment dat de digitale dreigingen alleen maar toenemen. Bedrijven moeten zich wapenen tegen cyberaanvallen, maar zonder heldere richtlijnen is dat een haast onmogelijke taak. De oproep van Agoria is dan ook een signaal dat er dringend actie nodig is om de Belgische bedrijven te ondersteunen bij het implementeren van de nodige maatregelen.

    Nieuwe wetgeving en de financiële impact

    De nieuwe cyberregels zijn voornamelijk het gevolg van de NIS2-richtlijn van de Europese Unie, die als doel heeft de cyberweerbaarheid binnen de lidstaten te versterken. Deze richtlijn breidt het aantal sectoren uit dat onderworpen is aan striktere beveiligingseisen. Denk hierbij aan energie, transport, bankwezen en digitale infrastructuur, maar ook aan sectoren die voorheen minder in de schijnwerpers stonden, zoals de voedingsmiddelenindustrie en de gezondheidszorg.

    De geschatte kosten van 14 miljard euro over twee jaar omvatten investeringen in nieuwe technologieën, opleidingen voor personeel en de aanpassing van interne processen. Deze som is aanzienlijk, zeker als we die vergelijken met de totale marktwaarde van bijvoorbeeld Bitcoin, die op 22 september om 05:33 nog 1,50 biljoen euro bedroeg. Hoewel de aard van de investeringen compleet anders is, illustreert dit wel de schaal van de uitdaging waar de Belgische industrie voor staat.

    Waarom er verwarring heerst

    De complexiteit van de NIS2-richtlijn en de implementatie ervan in nationale wetgeving dragen bij aan de verwarring. Veel Belgische bedrijven, vooral kmo’s, beschikken niet over de interne expertise of middelen om de nieuwe eisen correct te interpreteren en toe te passen. Daarnaast zijn de gevolgen van non-compliance – hoge boetes en reputatieschade – niet mals, wat de druk nog verder opvoert.

    Agoria, als spreekbuis van de Belgische technologische industrie, probeert hierin een bemiddelende rol te spelen. Zij benadrukken het belang van duidelijke communicatie vanuit de overheid en de beschikbaarheid van praktische gidsen en ondersteunende programma’s. Zonder deze hulp dreigen veel bedrijven achterop te raken, wat de concurrentiepositie van België in Europa kan schaden.

    Onzekerheid is een risico

    De huidige situatie, waarin bedrijven twee jaar in het ongewisse blijven over specifieke groene belastingkortingen, toont aan hoe beleidsonzekerheid de bedrijfsvoering kan beïnvloeden. Dit patroon zien wij ook terug bij de cyberregels: een gebrek aan helderheid ontneemt bedrijven de mogelijkheid om tijdig en efficiënt te investeren. Dat is een gemiste kans, want een robuuste cyberbeveiliging is geen luxe, maar een noodzaak voor de continuïteit van elke onderneming.

    Wij zien vooral dat de overheid hier een cruciale rol heeft te vervullen. Een proactieve aanpak met heldere communicatie en concrete ondersteuning kan veel van de huidige onzekerheid wegnemen en de bedrijven helpen om de nodige stappen te zetten. Het gaat hier niet alleen om het naleven van regels, maar om het beschermen van de economische stabiliteit en de digitale soevereiniteit van het land.

    Wat nu?

    De komende maanden zullen cruciaal zijn voor de Belgische industrie. De NIS2-richtlijn moet uiterlijk in oktober 2024 volledig zijn omgezet in nationale wetgeving en bedrijven moeten tegen die tijd operationeel voldoen. Dit betekent dat er snel concrete stappen gezet moeten worden om de kloof tussen wetgeving en praktijk te dichten. De vraag is of de Belgische overheid erin slaagt de hand te reiken aan de bedrijven, of dat de industrie op eigen houtje de weg moet vinden in dit complexe kluwen van regels en risico’s.

  • Europese Banken Zien Digitale Identiteit Nodig Tegen AI-Fraude, Toch Blijft Implementatie Achter

    Europese Banken Zien Digitale Identiteit Nodig Tegen AI-Fraude, Toch Blijft Implementatie Achter

    De financiële sector in Europa moet de digitale identiteit van klanten beter beschermen en tegelijkertijd het aanmeldproces vereenvoudigen. Dit vraagt om aanzienlijke investeringen en strategische samenwerkingen, zeker met de komst van nieuwe Europese regelgevingen zoals de AMLR en de EUDI Wallet.

    Europese banken staan voor een belangrijke uitdaging: ze moeten hun digitale identiteitsbeheer drastisch verbeteren. De opkomst van generatieve artificiële intelligentie (AI) maakt fraudetechnieken steeds geavanceerder, terwijl een tsunami aan nieuwe Europese regelgeving de sector dwingt tot aanpassingen. Een analyse van Veridas, een technologiebedrijf gespecialiseerd in identiteitsverificatie, benadrukt dat digitale identiteit een strategische prioriteit is geworden voor banken. Zij moeten snel investeren in eigen technologie, de gebruikerservaring stroomlijnen, anticiperen op EU-regels en strategische partnerschappen aangaan.

    De analyse, gebaseerd op inzichten van 49 experts uit de financiële sector, technologie en toezicht, wijst uit dat de traditionele benadering van identiteitsbeheer niet langer volstaat. Generatieve AI maakt het bijvoorbeeld mogelijk om op grote schaal stemmen, gezichten en documenten te manipuleren. De volgende stap, agentic AI, belooft autonome systemen die zelfstandig gepersonaliseerde aanvallen kunnen uitvoeren. Dit zet de financiële instellingen onder enorme druk om robuustere verdedigingsmechanismen te ontwikkelen.

    Investeren In Eigen Technologie Is Een Must

    De snelheid waarmee fraudetechnieken evolueren, dwingt banken om minder afhankelijk te worden van externe technologie. Dit betekent dat zij zelf moeten investeren in gelaagde verdedigingsarchitecturen. Denk hierbij aan technieken zoals liveness-detectie, conform de ISO 30107-3-standaard, die controleert of een persoon echt levend voor de camera staat en niet een afbeelding of video. Daarnaast zijn maatregelen tegen injection attacks noodzakelijk, waarbij synthetische beelden direct in systemen worden geïnjecteerd.

    Een andere cruciale ontwikkeling is biometrische deduplicatie. Hierbij worden nieuwe identiteiten vergeleken met bestaande klantbestanden om synthetische identiteiten en frauduleuze netwerken op te sporen. Deze investeringen zijn niet mals, zeker als je ziet dat BioCatch, een gespecialiseerde fraudepreventiebedrijf, voor maar liefst 2,2 miljard euro (2,4 miljard dollar) werd overgenomen door Visa. Dat illustreert het belang dat aan deze technologieën wordt gehecht.

    Gebruikerservaring Verbeteren Zonder In Te Leveren Op Veiligheid

    Een tweede prioriteit is het verbeteren van de gebruikerservaring. Een te complex aanmeldproces kan ertoe leiden dat maximaal 30 procent van de potentiële klanten afhaakt. Banken zoeken daarom naar manieren om veiligheid ‘onzichtbaar’ te maken. Het Braziliaanse Santander is hier een voorbeeld van. Zij vragen aan het begin van het onboardingproces zo min mogelijk gegevens en monitoren vervolgens continu het gedrag van de gebruiker op de achtergrond. Pas bij afwijkingen volgt een extra verificatiestap, bijvoorbeeld met biometrie. Dit betekent dat de veiligheidscontroles pas op de voorgrond treden wanneer ze écht nodig zijn, wat de klanttevredenheid ten goede komt.

    Het idee van conversational banking, waarbij identiteitsverificatie wordt geïntegreerd in messagingapps waar klanten al actief zijn, draagt ook bij aan een vlottere ervaring. Dit voorkomt dat klanten tussen verschillende applicaties moeten wisselen, wat de frictie tijdens het proces aanzienlijk vermindert.

    Anticiperen Op Een ‘Regelgevings-Tsunami’

    De Europese Unie introduceert de komende jaren een reeks nieuwe regels die de financiële sector ingrijpend zullen veranderen. Het rapport spreekt van een ‘regelgevings-tsunami’. De Anti-Money Laundering Regulation (AMLR), die vanaf juli 2027 van kracht wordt, introduceert een Europees Single Rulebook en maakt van Know Your Customer (KYC) een continu proces. Dit betekent dat banken klantgegevens en risico’s gedurende de hele klantrelatie opnieuw moeten beoordelen.

    Daarnaast leggen DORA (Digital Operational Resilience Act) en NIS2 (Network and Information Security Directive 2) de nadruk op aantoonbare digitale weerbaarheid en het vermogen om cyberincidenten op te vangen en te herstellen. Een belangrijke ontwikkeling is ook de introductie van de Europese Digital Identity Wallet (EUDI Wallet), die banken vanaf eind 2027 moeten accepteren als methode voor identiteitsverificatie. Deze wallet kan het delen van gegevens voor klanten vereenvoudigen, maar neemt de KYC- en AML-verantwoordelijkheden van banken niet weg. De EU-commissievoorzitter Ursula von der Leyen heeft in haar State of the Union van 2026 nogmaals het belang van deze digitale identiteitsoplossingen benadrukt.

    Strategische Samenwerking Is Onvermijdelijk

    Identiteitsverificatie is inmiddels een essentieel onderdeel van de kritieke infrastructuur geworden. De technologie moet niet alleen onder normale omstandigheden functioneren, maar ook bestand zijn tegen enorme transactiestromen, nieuwe fraudepatronen en veranderende regelgeving. Dit betekent dat banken hun keuzes voor technologie niet langer als een puur IT-vraagstuk kunnen beschouwen, maar als een beslissing die direct invloed heeft op de continuïteit, klantbeleving, compliance en fraudebeheersing.

    Samenwerking met gespecialiseerde partners is daarom onvermijdelijk. Bij grote bancaire implementaties gaat het al snel om miljoenen verificaties per maand. Deze schaalbaarheid en beschikbaarheid kunnen banken vaak niet alleen realiseren. De markt voor digitale identiteitsoplossingen is volop in beweging; op 21 september noteert de Bitcoin koers 71.091 euro, een stijging van 4,9 procent in de afgelopen zeven dagen. Dit toont aan dat er volop innovatie en adoptie gaande is in de bredere digitale sector, waar banken zich ook in moeten positioneren.

    Het aanpakken van de uitdagingen rondom digitale identiteit vereist een geïntegreerde aanpak. Banken die identiteitsbeheer blijven zien als een op zichzelf staande compliancefunctie, zullen tegen steeds meer beperkingen aanlopen. De combinatie van AI-gedreven fraude, nieuwe Europese regels en de groeiende verwachtingen van klanten maakt van digitale identiteit een fundamentele bouwsteen voor de toekomst van digitale dienstverlening. De komende jaren zullen bepalen welke banken deze transformatie succesvol omarmen en welke achterblijven.

  • Overheden Gebruiken Crypto-Netwerken Om Malware Te Verbergen, Het Aantal Aanvallen Stijgt Met 420 Procent

    Overheden Gebruiken Crypto-Netwerken Om Malware Te Verbergen, Het Aantal Aanvallen Stijgt Met 420 Procent

    Het afgelopen jaar is het aantal zogenaamde ‘blockchain dead drop’-aanvallen fors toegenomen. Staatshackers, onder meer uit Noord-Korea en Iran, gebruiken publieke blockchains om instructies voor malware te verstoppen, wat opsporing compliceert.

    De zogenaamde ‘blockchain dead drop’-aanvallen, waarbij overheden publieke crypto-netwerken inzetten om instructies voor malware te verbergen, zijn het afgelopen jaar met een indrukwekkende 420 procent gestegen. Dat blijkt uit onderzoek van Chainalysis, een bedrijf gespecialiseerd in blockchainanalyse. Deze toename wijst erop dat staatshackers, vooral uit landen als Noord-Korea en Iran, steeds vaker blockchaintechnologie misbruiken voor hun cyberoperaties.

    De toename is aanzienlijk: het aantal kwaadaardige ‘writes’ naar blockchains is gestegen van gemiddeld 2,06 naar 11,1 per dag, een stijging van 440 procent in minder dan een jaar. Volgens Chainalysis waren staatgelinkte groepen in het tweede kwartaal van 2026 verantwoordelijk voor ongeveer twee derde van de nieuwe activiteit. Deze techniek maakt het voor aanvallers moeilijker om te worden opgespoord, omdat de malware-instructies verspreid staan over een gedecentraliseerd netwerk, zonder één centraal punt dat kan worden uitgeschakeld.

    Noord-Korea En Iran Voorop

    Concreet zien wij vooral Noord-Koreaanse groepen, zoals UNC5342, die al sinds februari 2025 deze methode gebruiken. Zij plaatsen gecodeerde aanwijzingen op netwerken als Tron en Aptos. Deze verwijzen vervolgens naar een transactie op de BNB Smart Chain, waar de eigenlijke configuratiegegevens en ‘command-and-control’-serveradressen liggen. Als het malafide programma op een computer wordt geactiveerd, leest het de blockchain uit om te weten waar het contact moet leggen. Mocht Tron uitvallen, dan dient Aptos als back-up, wat de veerkracht van de aanval aanzienlijk verhoogt.

    Ook Iran-gelinkte actoren lijken de methode te omarmen. Zij verstoppen ‘command-and-control’-data in kleine Bitcoin-betalingen. Deze aanpak maakt het bijzonder complex om de operaties te ontregelen, omdat er gecoördineerde actie nodig is over meerdere blockchains heen. De traditionele methode om een centrale server offline te halen, werkt hier simpelweg niet. Deze ontwikkeling is zorgwekkend, want hoewel de malware zelf niet destructiever wordt, is deze wel veel lastiger te bestrijden.

    Gevolgen Voor De Crypto-Wereld

    De opkomst van deze ‘blockchain dead drop’-aanvallen kan de perceptie van blockchaintechnologie verder beïnvloeden. Waar de technologie vaak wordt geprezen om zijn transparantie en onveranderlijkheid, toont dit aan dat diezelfde eigenschappen ook door kwaadwillenden kunnen worden misbruikt. Het feit dat de Bitcoin-koers op 18 september om 19:01 nog steeds op 70.451 euro stond, een stijging van 5,4 procent in 24 uur en 4,1 procent over de afgelopen zeven dagen, laat zien dat de bredere markt zich voorlopig niet lijkt te laten afschrikken door deze ontwikkelingen.

    Toch zal de druk op blockchain-analysebedrijven en toezichthouders toenemen om effectieve manieren te vinden om deze verborgen dreigingen te detecteren en te neutraliseren. De ‘persistentie’ die deze methode biedt, vormt een nieuwe uitdaging voor cyberbeveiligingsteams wereldwijd.

  • Hackers Eisen Verantwoordelijkheid Voor Datalek Bij Revolut, Vizier Op Cryptobeleggers

    Hackers Eisen Verantwoordelijkheid Voor Datalek Bij Revolut, Vizier Op Cryptobeleggers

    Een groep hackers beweert data te hebben gestolen van Revolut, de populaire neobank. Hun focus lag daarbij op gegevens van grote cryptobeleggers, na een eerdere cyberaanval op Italiaanse overheidsinstanties.

    Een groep hackers heeft recentelijk de verantwoordelijkheid opgeëist voor een datalek bij neobank Revolut. De cybercriminelen, die zichzelf ‘Medusa’ noemen, richtten hun pijlen specifiek op gegevens van grote cryptobeleggers. Dit lek volgt op een eerdere inbraak in een e-mailsysteem van de Italiaanse overheid, wat wijst op een georganiseerde aanpak met specifieke doelwitten.

    De hackers beweerden toegang te hebben gekregen tot gevoelige informatie van Revolut-klanten. Wij zien vooral dat dit type aanvallen, gericht op financiële instellingen met een aanzienlijk crypto-aanbod, de groeiende kwetsbaarheid van digitale banken voor cybercriminaliteit onderstreept. Revolut, bekend om zijn snelle en gebruiksvriendelijke diensten, heeft wereldwijd meer dan 40 miljoen klanten en een grote gebruikersbasis die actief is in cryptomunten.

    Groeiend Risico Voor Digitale Financiën

    De methode die de hackers hanteren, waarbij ze via een overheidsinstantie een financiële dienstverlener aanvallen, toont een verontrustende trend. Het is een herinnering dat de digitale infrastructuur van landen en bedrijven onder constante druk staat. Voor cryptobeleggers is dit nieuws zeker en vast een waarschuwing om extra waakzaam te zijn met hun persoonlijke gegevens en de platforms die ze gebruiken.

    Wij twijfelen of dergelijke lekken op korte termijn de adoptie van digitale financiële diensten zullen vertragen. De voordelen van neobanken en cryptoplatforms blijven voor veel gebruikers opwegen tegen de risico’s. Toch dwingt het incident Revolut en andere soortgelijke platformen om hun beveiligingsprotocollen voortdurend te herzien en te versterken. Het verleden leert ons dat grote datalekken het vertrouwen van klanten kunnen schaden, wat uiteindelijk de concurrentiepositie van een bedrijf kan beïnvloeden.

    Wat betekent dit voor Revolut?

    Een datalek van deze aard kan aanzienlijke gevolgen hebben voor Revolut. Naast de reputatieschade en het potentiële verlies van klantvertrouwen, kunnen er ook substantiële boetes volgen van toezichthouders. De Europese GDPR-regelgeving kan bijvoorbeeld leiden tot boetes tot 4 procent van de wereldwijde jaaromzet, afhankelijk van de ernst en de impact van het lek. Hoewel de precieze omvang van het datalek en de getroffen klanten nog onduidelijk zijn, kunnen de financiële en operationele kosten hoog oplopen.

    De incidenten benadrukken het belang van robuuste beveiligingsmaatregelen en snelle responsplannen. Voor financiële instellingen die zowel traditionele bankdiensten als cryptoproducten aanbieden, wordt de beveiligingsuitdaging alleen maar complexer. Het blijft afwachten hoe Revolut dit incident zal afhandelen en welke lessen de bredere sector hieruit zal trekken om toekomstige aanvallen te voorkomen.

  • Bank Of America Daalt 5,3 Procent, Ondanks Eerder Herstel Investment Banking

    Bank Of America Daalt 5,3 Procent, Ondanks Eerder Herstel Investment Banking

    Beleggers reageren bezorgd op de vooruitzichten van Bank of America, die een daling van de investment banking fees verwacht. Ook andere sectoren tonen opmerkelijke koersbewegingen.

    Beleggers in Amerikaanse bankaandelen kregen vandaag een domper te verwerken. De aandelen van Bank of America daalden met 5,3 procent, nadat CEO Brian Moynihan op de Barclays Global Financial Services Conference bekendmaakte dat de inkomsten uit investment banking voor het derde kwartaal tussen de 1,6 miljard en 1,8 miljard dollar (ongeveer 1,5 miljard en 1,7 miljard euro) zullen liggen. Dat betekent een daling van minstens 10 procent in vergelijking met dezelfde periode vorig jaar. Deze waarschuwing staat haaks op het sterke momentum van de bank in de eerste helft van het jaar, toen de investment banking fees in het tweede kwartaal nog 2,1 miljard dollar (ongeveer 1,9 miljard euro) bedroegen.

    Moynihan schreef de verwachte daling toe aan een algemene vertraging in de investment banking markt, die volgens hem zo’n 10 procent lager presteert. Hij voegde eraan toe dat de inkomsten uit sales en trading naar verwachting ongeveer vlak zullen blijven op kwartaalbasis. Wij lezen deze mededeling als een duidelijk signaal dat de hogere rente en de onzekere economische vooruitzichten hun tol eisen van de dealactiviteit en de kapitaalmarkten. Dit is een belangrijke indicator voor de gezondheid van de bredere financiële sector, die zwaar leunt op dit soort activiteiten.

    Talamore Mining Schiet Omhoog Door Boorresultaten

    Terwijl de financiële reuzen worstelen, kende de Canadese mijnbouwsector een opmerkelijke dag. Het aandeel Talamore Mining Corp. steeg met 6,7 procent tot 9,88 Canadese dollar (ongeveer 6,75 euro). Deze stijging volgt op een reeks positieve bedrijfsontwikkelingen, waaronder de lopende boorcampagne van 40.000 meter in de Supremo Extension-zone van het Coffee Gold Project in Canada’s Yukon Territory.

    De resultaten van dertig boorgaten, die op 8 september werden vrijgegeven, toonden afzettingen die aanzienlijk boven de gemiddelde kwaliteit van het project liggen. Dit versterkt de verwachting dat ‘inferred ounces’ met hoge kwaliteit zullen worden omgezet naar de ‘indicated’ categorie, in aanloop naar een haalbaarheidsstudie. Bovendien ontving Talamore op 31 augustus de Primary Resource Road Permit, waardoor de aanleg van de Northern Access Route in Coffee Gold voltooid kan worden. Dit vermindert het risico voor een toekomstige investeringsbeslissing aanzienlijk. Alle vijf analisten die het aandeel volgen, adviseren een ‘koop’ en zien een gemiddeld koersdoel van 14,20 Canadese dollar (ongeveer 9,70 euro) voor de komende twaalf maanden. De recente aankoop van Talamore-aandelen door Agnico Eagle Mines in juli geeft het verhaal extra institutionele geloofwaardigheid, wat zeker en vast bijdraagt aan het optimisme rond dit aandeel.

    Abbott Laboratories Lost Juridische Kwestie Op

    Ook in de farmaceutische sector was er beweging. Het aandeel Abbott Laboratories steeg met 1,2 procent na een schikking van 385 miljoen dollar (ongeveer 355 miljoen euro) met het Amerikaanse ministerie van Justitie. De schikking betreft aantijgingen van de False Claims Act in verband met poedermelk voor zuigelingen, geproduceerd in de faciliteiten in Sturgis, Michigan, en Casa Grande, Arizona, tussen 2018 en 2022. Van het bedrag gaat ongeveer 348,7 miljoen dollar (ongeveer 322 miljoen euro) naar de federale overheid en 36,3 miljoen dollar (ongeveer 33,5 miljoen euro) naar bepaalde staten voor Medicaid-gerelateerde claims.

    Een cruciaal detail is dat de schikking geen bevinding van schuld of aansprakelijkheid van Abbott inhoudt, wat door beleggers werd geïnterpreteerd als een propere oplossing van een langdurige juridische kwestie. Deze afwikkeling neemt een belangrijke juridische onzekerheid weg die de koers van het aandeel al langer drukte. Dit betekent voor Abbott dat de balans vrijer is van potentiële toekomstige claims, wat de weg effent voor een duidelijkere focus op de kernactiviteiten en toekomstige groei. De opluchting hierover was duidelijk merkbaar in de koersbeweging, die inging tegen de licht dalende trend op de bredere Amerikaanse aandelenmarkten.

    Interfor Profiteert Van Optimisme In Houtsector

    In Canada veerde ook de houtsector op. Het aandeel Interfor steeg met 7,5 procent tot 15,13 Canadese dollar (ongeveer 10,35 euro), dicht bij het 52-weekse hoogtepunt van 15,28 Canadese dollar (ongeveer 10,46 euro). Deze stijging werd aangewakkerd door positieve Canadese economische cijfers, met name sterke banencijfers, en een verbeterd sentiment rond het handelsdispuut tussen Canada en de VS. De vergeldingsheffingen van Canada, die op 8 september van kracht werden, lijken beleggers ertoe aan te zetten om de risico’s en kansen van Canadese houtproducenten opnieuw te beoordelen.

    Interfor, een van de meest cyclisch gevoelige pure-play houtproducenten op de TSX, laat vaak sterke reacties zien op verschuivingen in het handels- of macro-economische sentiment. De technische positie speelde ook een rol: na een scherpe daling van meer dan 10 procent in twee weken, was het aandeel oververkocht en bevond het zich in de buurt van belangrijke steunniveaus tussen 13,37 en 13,96 Canadese dollar. De combinatie van een technisch oververkocht aandeel, een positieve Canadese macro-economische verrassing en evoluerende handelsdynamiek zorgde voor een krachtige rally. Wij zien hierin een potentiële trendbreuk, hoewel de onderliggende uitdagingen, zoals hoge invoerrechten voor naaldhout en onzekerheid op de woningmarkt, onverminderd aanwezig blijven.

    Cybersecurity Wint Aan Belang Door AI-Zorgen

    Tot slot was er ook goed nieuws voor Okta, een cybersecurityspecialist. Het aandeel steeg met maar liefst 11,8 procent. De aanleiding hiervoor waren de oproepen van prominente figuren in de technologiesector, waaronder Anthropic CEO Dario Amodei en SpaceX CEO Elon Musk, om de ontwikkeling van artificiële intelligentie (AI) te vertragen. Zij uiten hun bezorgdheid over de risico’s van AI, zoals het verliezen van controle over systemen, misbruik voor cyberaanvallen en bioterrorisme, en ernstige economische verstoringen.

    De bezorgdheid over AI heeft de aandacht gericht op cybersecurity, wat de adoptie van tools om bedrijfssystemen te beveiligen versnelt. Okta’s cloudgebaseerde platform beheert gebruikersaanmeldingen en biedt meervoudige authenticatie, wat essentieel is om te garanderen dat alleen geautoriseerde gebruikers toegang hebben tot systemen. Dit verhoogde bewustzijn van potentiële AI-gerelateerde cyberdreigingen betekent voor bedrijven zoals Okta een toenemende vraag naar hun diensten. Hoewel het aandeel met 42 keer de verwachte winst voor volgend jaar niet goedkoop is, lijkt de markt de groeiende behoefte aan robuuste identiteitsverificatie en beveiliging, zeker in het licht van de snelle AI-ontwikkelingen, te waarderen.

  • Cyberbeveiligingsaandelen Overtreffen Chips In Historische Handel

    Cyberbeveiligingsaandelen Overtreffen Chips In Historische Handel

    Terwijl de angst voor kunstmatige intelligentie de chipsector drukte, zagen bedrijven zoals CrowdStrike en Palo Alto Networks hun koersen fors stijgen, wat leidde tot een recordverschil in prestaties tussen software- en chipaandelen.

    De technologiesector toonde maandag 14 september 2026 een duidelijke tweedeling op de beurs, gedreven door de groeiende bezorgdheid over kunstmatige intelligentie (AI). Waar chipproducenten de wind van voren kregen, beleefden cybersecuritybedrijven zoals CrowdStrike en Palo Alto Networks een uitzonderlijke dag. Deze verschuiving in het sentiment volgde op waarschuwingen van Anthropic CEO Dario Amodei over de snelle ontwikkeling van AI.

    De koers van CrowdStrike Holdings steeg die dag met 13,8 procent, wat een recordhoogte betekende bij sluiting van de markt. Palo Alto Networks zag zijn aandeel met 13 procent toenemen, de grootste stijging sinds april 2025, terwijl Fortinet 9 procent hoger sloot. Dit leidde ertoe dat de iShares Expanded Tech-Software Sector ETF (IGV) de iShares Semiconductor ETF (SOXX) met maar liefst 10,67 procentpunten overtrof, het grootste verschil ooit op één handelsdag volgens Dow Jones Market Data.

    AI-zorgen voeden securityvraag

    De uitspraken van Amodei, die waarschuwde voor de mogelijkheid van AI-modellen die zichzelf recursief verbeteren en het internet overnemen, zorgden voor een verkoopfase bij chipaandelen. Zijn zorg werd gedeeld door OpenAI CEO Sam Altman en Elon Musk. Wij zien dit echter als een bevestiging van de noodzaak voor robuuste cyberbeveiliging. Ongeacht hoe snel AI-systemen zich ontwikkelen, zullen ze beveiligd, beheerd en gecontroleerd moeten worden. Dit creëert een structurele vraag naar cybersecurity en specifieke infrastructuuroplossingen, zelfs als de AI-training vertraagt.

    Analisten benadrukken dat AI-gerelateerde voordelen voor infrastructuursoftwarebedrijven voornamelijk zullen voortkomen uit gebruikersadoptie en de opkomst van ‘inference’ – het proces waarbij AI-modellen voorspellingen doen op basis van hun training. Voor cybersecuritybedrijven specifiek versterkt de discussie over AI-veiligheid de duurzaamheid van uitgaven aan beveiliging. Cyberbeveiliging speelt een steeds crucialere rol in het succesvol implementeren van AI-toepassingen.

    Voordelen voor wie het breedst inzet

    Volgens Evercore ISI-analist Kirk Materne zullen vooral bedrijven als Okta, SailPoint, Palo Alto Networks en CrowdStrike profiteren, omdat ondernemingen prioriteit geven aan identiteitsbeveiligingssoftware. Deze vendors bouwen ook aan partnerschappen met AI-labs, met name voor ‘run-time security’, wat zich richt op de bescherming van actief draaiende systemen.

    Wij twijfelen of de markt de langetermijnimpact van agentic AI-security al volledig heeft ingeprijsd. Hoewel het momentum groeit, verwachten analisten zoals Joseph Gallo van Jefferies dat ‘materiaal’ bijdragen pas vanaf 2027 en daarna zichtbaar zullen zijn. Dit betekent dat de huidige koerssprongen mogelijk nog maar het topje van de ijsberg zijn, al blijft de snelheid waarmee AI-toepassingen worden geïmplementeerd een onzekere factor. De vraag blijft hoe snel bedrijven hun budgetten zullen verschuiven naar deze nieuwe generatie beveiligingsoplossingen.